Domain edv-fachleute.de kaufen?
Wir ziehen mit dem Projekt
edv-fachleute.de um.
Sind Sie am Kauf der Domain
edv-fachleute.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edv-fachleute.de kaufen?
Wie können Virtual Machines in verschiedenen Bereichen wie IT-Infrastruktur, Cloud Computing und Softwareentwicklung eingesetzt werden?
Virtual Machines können in der IT-Infrastruktur eingesetzt werden, um verschiedene Betriebssysteme und Anwendungen auf einer physischen Maschine zu konsolidieren und Ressourcen effizienter zu nutzen. Im Cloud Computing ermöglichen sie die Bereitstellung von flexiblen und skalierbaren Ressourcen für Unternehmen, ohne dass physische Hardware angeschafft werden muss. In der Softwareentwicklung können Virtual Machines genutzt werden, um eine konsistente Entwicklungsumgebung für Entwickler bereitzustellen und die Portabilität von Anwendungen zu verbessern. Darüber hinaus ermöglichen sie auch das Testen von Anwendungen in verschiedenen Umgebungen, ohne dass physische Hardwarekonfigurationen geändert werden müssen. **
Was sind die wichtigsten Anwendungsfälle für Virtual Machines in den Bereichen IT-Infrastruktur, Cloud Computing und Softwareentwicklung?
Virtual Machines werden in der IT-Infrastruktur eingesetzt, um verschiedene Betriebssysteme und Anwendungen auf einer einzigen physischen Maschine zu isolieren und zu betreiben. In der Cloud-Computing-Umgebung ermöglichen Virtual Machines die Skalierbarkeit und Flexibilität von Ressourcen, indem sie es den Benutzern ermöglichen, virtuelle Maschinen nach Bedarf zu erstellen und zu verwalten. In der Softwareentwicklung werden Virtual Machines verwendet, um eine konsistente und isolierte Umgebung für die Entwicklung, das Testen und die Bereitstellung von Anwendungen bereitzustellen, unabhängig von der zugrunde liegenden Infrastruktur. Darüber hinaus ermöglichen Virtual Machines die Portabilität von Anwendungen, da sie unabhängig von der zugrunde liegenden Hardware und Betriebssystemumgebung sind. **
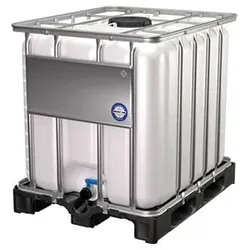

Ähnliche Suchbegriffe für Container-1000l-Standard-m
Top-Angebote
Produkte zum Begriff Container-1000l-Standard-m:
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eckert, Claudia: IT-SicherheitIT-Sicherheit , Konzepte - Verfahren - Protokolle , Luft- & Hydraulikfederung > Sportfederung , Auflage: 11. Auflage, Erscheinungsjahr: 20230220, Produktform: Leinen, Titel der Reihe: De Gruyter Studium##, Autoren: Eckert, Claudia, Auflage: 23011, Auflage/Ausgabe: 11. Auflage, Seitenzahl/Blattzahl: 1022, Abbildungen: 200 b/w ill., 40 b/w tbl., Themenüberschrift: COMPUTERS / Security / General, Keyword: IT-Systeme; Netzwerksicherheit; IT security; IT systems; protocols; network security, Fachschema: Datenschutz~Kryptografie~Verschlüsselung~Informatik, Fachkategorie: Praktische Anwendung für Informationstechnologien~Kryptografie, Verschlüsselungstechnologie~Informatik, Warengruppe: HC/Informatik, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVIII, Seitenanzahl: 1022, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 238, Breite: 182, Höhe: 60, Gewicht: 1819, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 9617850, Vorgänger EAN: 9783110551587 9783486778489 9783486721386 9783486706871 9783486589993, Alternatives Format EAN: 9783110985269 9783110985115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5423299,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Anwendungsfälle für Virtual Machines in den Bereichen Cloud Computing, Softwareentwicklung und IT-Infrastruktur?
Virtual Machines werden in Cloud Computing eingesetzt, um eine flexible und skalierbare Infrastruktur bereitzustellen, die es Unternehmen ermöglicht, Ressourcen nach Bedarf zu nutzen. In der Softwareentwicklung dienen Virtual Machines dazu, verschiedene Betriebssysteme und Entwicklungsumgebungen zu isolieren und zu verwalten, was die Portabilität und Konsistenz von Anwendungen verbessert. In der IT-Infrastruktur ermöglichen Virtual Machines die Konsolidierung von Servern, die Bereitstellung von Testumgebungen und die Isolierung von Anwendungen, um die Sicherheit und Zuverlässigkeit zu verbessern. Durch die Virtualisierung können Ressourcen effizienter genutzt und die Kosten gesenkt werden. **
-
Wie kann die Virtualisierungsumgebung die Effizienz und Flexibilität in den Bereichen IT-Infrastruktur, Cloud-Computing und Softwareentwicklung verbessern?
Die Virtualisierungsumgebung ermöglicht es, mehrere virtuelle Maschinen auf einer physischen Hardware zu betreiben, was die Auslastung und Effizienz der IT-Infrastruktur erhöht. Durch die Virtualisierung können Ressourcen flexibel zugewiesen und skaliert werden, was die Anpassung an sich ändernde Anforderungen im Cloud-Computing erleichtert. Zudem ermöglicht die Virtualisierungsumgebung die schnelle Bereitstellung von Entwicklungsumgebungen und die Isolierung von Softwareanwendungen, was die Flexibilität und Effizienz in der Softwareentwicklung verbessert. Insgesamt trägt die Virtualisierungsumgebung dazu bei, die Kosten zu senken, die Betriebszeit zu maximieren und die Reaktionsfähigkeit auf geschäftliche Anforderungen zu verbessern. **
-
Wie kann die Virtualisierungsumgebung die Effizienz und Flexibilität in den Bereichen IT-Infrastruktur, Cloud Computing und Softwareentwicklung verbessern?
Die Virtualisierungsumgebung ermöglicht es, mehrere virtuelle Maschinen auf einer physischen Hardware zu betreiben, was die Auslastung und Effizienz der IT-Infrastruktur erhöht. Durch die Virtualisierung können Ressourcen flexibel zugewiesen und skaliert werden, um den sich ändernden Anforderungen von Cloud Computing und Softwareentwicklung gerecht zu werden. Die Möglichkeit, virtuelle Umgebungen schnell bereitzustellen und zu verwalten, verbessert die Flexibilität und Agilität in der IT-Infrastruktur und ermöglicht eine schnellere Bereitstellung von Anwendungen und Diensten. Darüber hinaus ermöglicht die Virtualisierungsumgebung die Isolierung von Anwendungen und Betriebssystemen, was die Sicherheit und Zuverlässigkeit in den genannten Bereichen verbessert. **
-
Wie kann die Virtualisierungsumgebung die Effizienz und Flexibilität in den Bereichen IT-Infrastruktur, Cloud-Computing und Softwareentwicklung verbessern?
Die Virtualisierungsumgebung ermöglicht die Konsolidierung von Servern, was zu einer effizienteren Nutzung der Hardware-Ressourcen führt. Durch die Virtualisierung können Unternehmen ihre IT-Infrastruktur flexibler skalieren und anpassen, um sich schnell verändernden Anforderungen gerecht zu werden. Im Bereich des Cloud-Computing ermöglicht die Virtualisierung eine dynamische Bereitstellung von Ressourcen, um die Anforderungen von Anwendungen und Benutzern zu erfüllen. In der Softwareentwicklung ermöglicht die Virtualisierungsumgebung die Erstellung und Bereitstellung von Entwicklungsumgebungen, die unabhängig von der zugrunde liegenden Hardware sind, was die Flexibilität und Effizienz bei der Entwicklung von Anwendungen verbessert. **

Wie beeinflusst Cloud Computing die Effizienz und Flexibilität von Unternehmen in Bezug auf Datenmanagement, IT-Infrastruktur und Softwareentwicklung?
Cloud Computing ermöglicht es Unternehmen, ihre Daten effizient zu verwalten, da sie auf eine skalierbare und flexible Infrastruktur zugreifen können, die es ihnen ermöglicht, Ressourcen nach Bedarf zu nutzen. Dies führt zu einer verbesserten Effizienz, da Unternehmen keine teuren physischen Server und Speichergeräte kaufen und warten müssen. Darüber hinaus ermöglicht Cloud Computing eine flexible IT-Infrastruktur, da Unternehmen schnell auf veränderte Anforderungen reagieren können, indem sie Ressourcen hinzufügen oder entfernen. In Bezug auf Softwareentwicklung ermöglicht Cloud Computing eine schnellere Bereitstellung von Anwendungen und eine verbesserte Zusammenarbeit, da Entwickler von überall auf der Welt auf die gleichen Tools und Ressourcen zugreifen können. **
Wie beeinflusst Cloud Computing die Effizienz und Flexibilität von Unternehmen in Bezug auf Datenmanagement, Softwareentwicklung und IT-Infrastruktur?
Cloud Computing ermöglicht es Unternehmen, ihre Daten effizient zu verwalten, da sie auf eine skalierbare und flexible Infrastruktur zugreifen können, die es ihnen ermöglicht, Ressourcen nach Bedarf zu nutzen. Dies führt zu einer verbesserten Effizienz, da Unternehmen nicht mehr in teure Hardware investieren müssen, die möglicherweise nicht vollständig genutzt wird. Darüber hinaus ermöglicht Cloud Computing eine schnellere Softwareentwicklung, da Entwickler auf Tools und Ressourcen in der Cloud zugreifen können, was die Time-to-Market verkürzt. Die Flexibilität von Cloud Computing ermöglicht es Unternehmen auch, ihre IT-Infrastruktur schnell an sich ändernde Anforderungen anzupassen, indem sie Ressourcen hinzufügen oder entfernen, um den aktuellen Bedarf zu decken. Dies führt zu einer agileren und anpass **
Top-Angebote
Produkte zum Begriff Container-1000l-Standard-m:
-
Abdeckung des IBC-Container 1000LMöchten Sie Grünalgen in Ihrem Tank verhindern, die Lebensdauer Ihres Tanks verlängern und ihn schützen? Eine Schutzabdeckung ist die ideale Lösung. Die Outdoor-Schutzhülle ist für den 1000-Liter-IBC-Regenwassertank konzipiert. Sie schützt Ihren Wassertank vor Korrosion, ist wasser- und staubdicht und verlängert die Lebensdauer Ihres IBC-Behälters. Eine hochwertige Plane schützt Ihren IBC-Wassertank im Freien. Sie schützt Ihren Wassertank effektiv und das ganze Jahr über vor Schmutz, Wind und Regen. Verhindert den Zugang zu UV-Strahlen. Dank der kleinen Aussparungen in der Folie für den Zapfhahn und den Deckel kann der abgedeckte Regenwassertank auch ganzjährig genutzt werden. Es wird jedoch nicht empfohlen, die Abdeckung bei Frost (im Winter) auf dem Tank zu belassen - ihre Lebensdauer wird dadurch verkürzt. Die Abdeckung ist aus Polypropylen gefertigt. Dieses Material ist äußerst stabil, widerstandsfähig und langlebig.51,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Virtual Machines in verschiedenen Bereichen wie IT-Infrastruktur, Cloud Computing und Softwareentwicklung eingesetzt werden?
Virtual Machines können in der IT-Infrastruktur eingesetzt werden, um verschiedene Betriebssysteme und Anwendungen auf einer physischen Maschine zu konsolidieren und Ressourcen effizienter zu nutzen. Im Cloud Computing ermöglichen sie die Bereitstellung von flexiblen und skalierbaren Ressourcen für Unternehmen, ohne dass physische Hardware angeschafft werden muss. In der Softwareentwicklung können Virtual Machines genutzt werden, um eine konsistente Entwicklungsumgebung für Entwickler bereitzustellen und die Portabilität von Anwendungen zu verbessern. Darüber hinaus ermöglichen sie auch das Testen von Anwendungen in verschiedenen Umgebungen, ohne dass physische Hardwarekonfigurationen geändert werden müssen. **
-
Was sind die wichtigsten Anwendungsfälle für Virtual Machines in den Bereichen IT-Infrastruktur, Cloud Computing und Softwareentwicklung?
Virtual Machines werden in der IT-Infrastruktur eingesetzt, um verschiedene Betriebssysteme und Anwendungen auf einer einzigen physischen Maschine zu isolieren und zu betreiben. In der Cloud-Computing-Umgebung ermöglichen Virtual Machines die Skalierbarkeit und Flexibilität von Ressourcen, indem sie es den Benutzern ermöglichen, virtuelle Maschinen nach Bedarf zu erstellen und zu verwalten. In der Softwareentwicklung werden Virtual Machines verwendet, um eine konsistente und isolierte Umgebung für die Entwicklung, das Testen und die Bereitstellung von Anwendungen bereitzustellen, unabhängig von der zugrunde liegenden Infrastruktur. Darüber hinaus ermöglichen Virtual Machines die Portabilität von Anwendungen, da sie unabhängig von der zugrunde liegenden Hardware und Betriebssystemumgebung sind. **
-
Was sind die wichtigsten Anwendungsfälle für Virtual Machines in den Bereichen Cloud Computing, Softwareentwicklung und IT-Infrastruktur?
Virtual Machines werden in Cloud Computing eingesetzt, um eine flexible und skalierbare Infrastruktur bereitzustellen, die es Unternehmen ermöglicht, Ressourcen nach Bedarf zu nutzen. In der Softwareentwicklung dienen Virtual Machines dazu, verschiedene Betriebssysteme und Entwicklungsumgebungen zu isolieren und zu verwalten, was die Portabilität und Konsistenz von Anwendungen verbessert. In der IT-Infrastruktur ermöglichen Virtual Machines die Konsolidierung von Servern, die Bereitstellung von Testumgebungen und die Isolierung von Anwendungen, um die Sicherheit und Zuverlässigkeit zu verbessern. Durch die Virtualisierung können Ressourcen effizienter genutzt und die Kosten gesenkt werden. **
-
Wie kann die Virtualisierungsumgebung die Effizienz und Flexibilität in den Bereichen IT-Infrastruktur, Cloud-Computing und Softwareentwicklung verbessern?
Die Virtualisierungsumgebung ermöglicht es, mehrere virtuelle Maschinen auf einer physischen Hardware zu betreiben, was die Auslastung und Effizienz der IT-Infrastruktur erhöht. Durch die Virtualisierung können Ressourcen flexibel zugewiesen und skaliert werden, was die Anpassung an sich ändernde Anforderungen im Cloud-Computing erleichtert. Zudem ermöglicht die Virtualisierungsumgebung die schnelle Bereitstellung von Entwicklungsumgebungen und die Isolierung von Softwareanwendungen, was die Flexibilität und Effizienz in der Softwareentwicklung verbessert. Insgesamt trägt die Virtualisierungsumgebung dazu bei, die Kosten zu senken, die Betriebszeit zu maximieren und die Reaktionsfähigkeit auf geschäftliche Anforderungen zu verbessern. **
Ähnliche Suchbegriffe für Container-1000l-Standard-m
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eckert, Claudia: IT-SicherheitIT-Sicherheit , Konzepte - Verfahren - Protokolle , Luft- & Hydraulikfederung > Sportfederung , Auflage: 11. Auflage, Erscheinungsjahr: 20230220, Produktform: Leinen, Titel der Reihe: De Gruyter Studium##, Autoren: Eckert, Claudia, Auflage: 23011, Auflage/Ausgabe: 11. Auflage, Seitenzahl/Blattzahl: 1022, Abbildungen: 200 b/w ill., 40 b/w tbl., Themenüberschrift: COMPUTERS / Security / General, Keyword: IT-Systeme; Netzwerksicherheit; IT security; IT systems; protocols; network security, Fachschema: Datenschutz~Kryptografie~Verschlüsselung~Informatik, Fachkategorie: Praktische Anwendung für Informationstechnologien~Kryptografie, Verschlüsselungstechnologie~Informatik, Warengruppe: HC/Informatik, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVIII, Seitenanzahl: 1022, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 238, Breite: 182, Höhe: 60, Gewicht: 1819, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 9617850, Vorgänger EAN: 9783110551587 9783486778489 9783486721386 9783486706871 9783486589993, Alternatives Format EAN: 9783110985269 9783110985115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5423299,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite863,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Virtualisierungsumgebung die Effizienz und Flexibilität in den Bereichen IT-Infrastruktur, Cloud Computing und Softwareentwicklung verbessern?
Die Virtualisierungsumgebung ermöglicht es, mehrere virtuelle Maschinen auf einer physischen Hardware zu betreiben, was die Auslastung und Effizienz der IT-Infrastruktur erhöht. Durch die Virtualisierung können Ressourcen flexibel zugewiesen und skaliert werden, um den sich ändernden Anforderungen von Cloud Computing und Softwareentwicklung gerecht zu werden. Die Möglichkeit, virtuelle Umgebungen schnell bereitzustellen und zu verwalten, verbessert die Flexibilität und Agilität in der IT-Infrastruktur und ermöglicht eine schnellere Bereitstellung von Anwendungen und Diensten. Darüber hinaus ermöglicht die Virtualisierungsumgebung die Isolierung von Anwendungen und Betriebssystemen, was die Sicherheit und Zuverlässigkeit in den genannten Bereichen verbessert. **
-
Wie kann die Virtualisierungsumgebung die Effizienz und Flexibilität in den Bereichen IT-Infrastruktur, Cloud-Computing und Softwareentwicklung verbessern?
Die Virtualisierungsumgebung ermöglicht die Konsolidierung von Servern, was zu einer effizienteren Nutzung der Hardware-Ressourcen führt. Durch die Virtualisierung können Unternehmen ihre IT-Infrastruktur flexibler skalieren und anpassen, um sich schnell verändernden Anforderungen gerecht zu werden. Im Bereich des Cloud-Computing ermöglicht die Virtualisierung eine dynamische Bereitstellung von Ressourcen, um die Anforderungen von Anwendungen und Benutzern zu erfüllen. In der Softwareentwicklung ermöglicht die Virtualisierungsumgebung die Erstellung und Bereitstellung von Entwicklungsumgebungen, die unabhängig von der zugrunde liegenden Hardware sind, was die Flexibilität und Effizienz bei der Entwicklung von Anwendungen verbessert. **
-
Wie beeinflusst Cloud Computing die Effizienz und Flexibilität von Unternehmen in Bezug auf Datenmanagement, IT-Infrastruktur und Softwareentwicklung?
Cloud Computing ermöglicht es Unternehmen, ihre Daten effizient zu verwalten, da sie auf eine skalierbare und flexible Infrastruktur zugreifen können, die es ihnen ermöglicht, Ressourcen nach Bedarf zu nutzen. Dies führt zu einer verbesserten Effizienz, da Unternehmen keine teuren physischen Server und Speichergeräte kaufen und warten müssen. Darüber hinaus ermöglicht Cloud Computing eine flexible IT-Infrastruktur, da Unternehmen schnell auf veränderte Anforderungen reagieren können, indem sie Ressourcen hinzufügen oder entfernen. In Bezug auf Softwareentwicklung ermöglicht Cloud Computing eine schnellere Bereitstellung von Anwendungen und eine verbesserte Zusammenarbeit, da Entwickler von überall auf der Welt auf die gleichen Tools und Ressourcen zugreifen können. **
-
Wie beeinflusst Cloud Computing die Effizienz und Flexibilität von Unternehmen in Bezug auf Datenmanagement, Softwareentwicklung und IT-Infrastruktur?
Cloud Computing ermöglicht es Unternehmen, ihre Daten effizient zu verwalten, da sie auf eine skalierbare und flexible Infrastruktur zugreifen können, die es ihnen ermöglicht, Ressourcen nach Bedarf zu nutzen. Dies führt zu einer verbesserten Effizienz, da Unternehmen nicht mehr in teure Hardware investieren müssen, die möglicherweise nicht vollständig genutzt wird. Darüber hinaus ermöglicht Cloud Computing eine schnellere Softwareentwicklung, da Entwickler auf Tools und Ressourcen in der Cloud zugreifen können, was die Time-to-Market verkürzt. Die Flexibilität von Cloud Computing ermöglicht es Unternehmen auch, ihre IT-Infrastruktur schnell an sich ändernde Anforderungen anzupassen, indem sie Ressourcen hinzufügen oder entfernen, um den aktuellen Bedarf zu decken. Dies führt zu einer agileren und anpass **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.